➤Summary
Los ciberdelincuentes están aprovechando la confianza que generan los códigos QR para redirigir a empleados y usuarios hacia páginas de phishing. Los documentos PDF y Word se han convertido en vehículos habituales de estas campañas.
El código QR ya no es siempre una opción segura
Los códigos QR forman parte de nuestra vida cotidiana. Los utilizamos para consultar menús, realizar pagos, acceder a entradas, descargar aplicaciones o iniciar sesión en servicios digitales.
Su facilidad de uso ha contribuido a su popularidad, pero también ha creado nuevas oportunidades para los ciberdelincuentes.
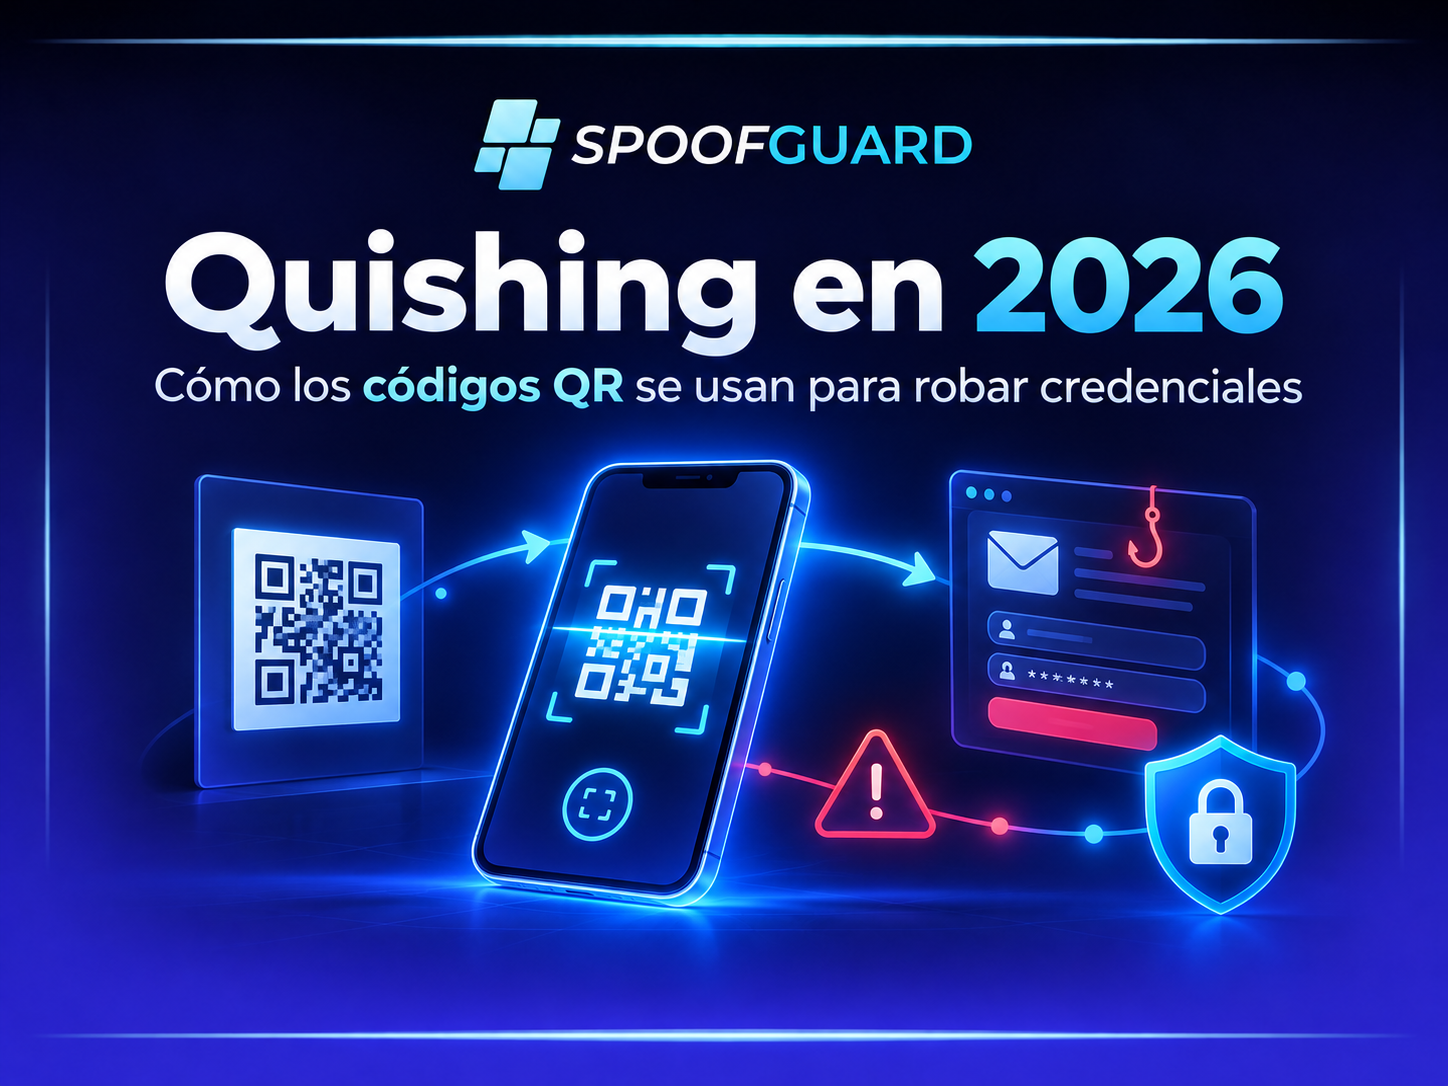
Una de las técnicas que más atención ha recibido durante 2026 es el quishing, una modalidad de phishing que utiliza códigos QR para dirigir a las víctimas hacia páginas fraudulentas.
A diferencia de un correo electrónico convencional, donde el usuario puede visualizar un enlace antes de abrirlo, un código QR puede ocultar inicialmente la dirección de destino.
Esto permite a los atacantes introducir sitios web maliciosos dentro de imágenes aparentemente inofensivas.
El riesgo aumenta cuando el código QR aparece en una factura, una notificación de recursos humanos o un documento que simula proceder de un proveedor conocido.
El crecimiento del quishing durante 2026
Según investigaciones publicadas por Microsoft Threat Intelligence, el phishing mediante códigos QR experimentó un fuerte aumento durante el primer trimestre de 2026.
La compañía registró aproximadamente 7,6 millones de ataques en enero, cifra que alcanzó los 18,7 millones en marzo.
Durante el segundo trimestre, los volúmenes descendieron progresivamente y llegaron a 8,3 millones en junio.
La evolución demuestra que estas campañas pueden cambiar rápidamente de intensidad y métodos de distribución.
Los documentos PDF destacaron como uno de los principales vehículos utilizados por los atacantes. Sin embargo, también se observó un aumento del peso relativo de archivos Word durante el segundo trimestre.
En lugar de incluir directamente un enlace fraudulento en el correo, el atacante introduce un código QR dentro de un documento adjunto.
El mensaje puede indicar que es necesario escanearlo para consultar una factura, descargar información confidencial o completar una verificación de seguridad.
Cómo funciona un ataque de quishing
Imaginemos que un empleado recibe un correo electrónico supuestamente enviado por un proveedor habitual.
El asunto indica: “Factura pendiente de validación”.
Dentro del mensaje aparece un documento PDF con el logotipo de la empresa proveedora y una breve instrucción:
“Escanea el código QR para visualizar el documento completo”.
Al escanearlo, el teléfono abre una página que imita el inicio de sesión de Microsoft 365.
La víctima introduce sus credenciales corporativas convencida de que está accediendo a un servicio legítimo.
En realidad, la información puede estar siendo enviada a un servidor controlado por un atacante.
En campañas más avanzadas, los delincuentes también pueden intentar capturar códigos de verificación o tokens de sesión mediante técnicas de intermediación conocidas como Adversary-in-the-Middle.
El objetivo puede ser acceder al correo corporativo, consultar documentación confidencial o utilizar la cuenta comprometida para distribuir nuevos mensajes fraudulentos.
Por qué los atacantes utilizan documentos PDF y Word
La incorporación de códigos QR en documentos adjuntos ofrece varias ventajas a los ciberdelincuentes.
En primer lugar, un PDF puede parecer más profesional y creíble que un correo que contiene únicamente un enlace.
En segundo lugar, los códigos QR trasladan la interacción desde el ordenador corporativo al teléfono móvil.
Si el empleado utiliza un dispositivo personal, es posible que ciertas herramientas de protección empresarial no tengan la misma visibilidad sobre la navegación.
Además, algunos mecanismos de filtrado tienen mayores dificultades para identificar el destino de códigos QR insertados en imágenes o documentos complejos.
Esto no significa que los sistemas modernos sean incapaces de analizarlos, sino que se añade otra capa que los defensores deben inspeccionar.
El verdadero riesgo: los dominios fraudulentos
Aunque el ataque comienza con un código QR, muchas campañas terminan en un sitio web preparado para robar información.
Estas páginas suelen imitar marcas conocidas, plataformas de correo corporativo o proveedores de servicios empresariales.
Los delincuentes pueden utilizar dominios parecidos a los auténticos, incorporando palabras como login, secure, verify o account.
En algunos casos emplean cambios mínimos en la escritura de una marca o subdominios engañosos.
La apariencia visual tampoco garantiza la legitimidad.
Una página fraudulenta puede reproducir con gran precisión los colores, logotipos y formularios de un servicio conocido.
Por ese motivo, la monitorización de dominios sospechosos y la detección de suplantaciones de marca constituyen medidas complementarias importantes frente al quishing.
Cómo detectar un código QR sospechoso
Existen algunas precauciones que pueden reducir la exposición:
- Desconfiar de documentos inesperados que obligan a escanear un código QR para acceder a información.
- Revisar la dirección de destino mostrada por el teléfono antes de abrirla.
- Evitar introducir credenciales corporativas en páginas abiertas desde códigos QR de procedencia dudosa.
- Acceder directamente a la web oficial del proveedor cuando se solicite una verificación de cuenta.
- Comunicar al equipo de seguridad cualquier mensaje sospechoso, aunque no se haya introducido información.
También conviene recordar que disponer de HTTPS o de un certificado válido no demuestra que una web sea legítima.
Muchas páginas utilizadas para phishing incorporan certificados TLS válidos.
Qué deben hacer las empresas
Las organizaciones necesitan abordar el quishing desde diferentes perspectivas.
La primera es la formación de empleados, especialmente de quienes gestionan facturas, documentos de proveedores y comunicaciones externas.
La segunda es reforzar la detección de enlaces y códigos QR dentro de los archivos recibidos por correo electrónico.
La tercera consiste en monitorizar posibles dominios fraudulentos que imiten las marcas o servicios de la organización.
En este último ámbito, soluciones de protección de marca y monitorización de dominios, como SpoofGuard, permiten identificar activos sospechosos, analizar señales de riesgo y facilitar acciones frente a sitios fraudulentos.
La detección temprana no garantiza que nunca se produzca un ataque, pero puede contribuir a reducir el tiempo durante el cual una página maliciosa permanece disponible.
Qué hacer si ya has escaneado un QR malicioso
Escanear un código QR no implica necesariamente que se haya producido un compromiso.
Si únicamente se abrió una página sospechosa y no se facilitaron datos, es recomendable cerrar el sitio e informar del incidente.
Si se introdujeron credenciales, el procedimiento debe ser más completo.
Hay que cambiar la contraseña desde un dispositivo fiable, avisar al equipo de seguridad, revisar las sesiones activas y revocar las sesiones comprometidas cuando corresponda.
En entornos corporativos también resulta importante comprobar si se han creado reglas de reenvío sospechosas o producido accesos desconocidos.
El futuro del phishing con códigos QR
El quishing demuestra que los ataques de ingeniería social evolucionan aprovechando herramientas que los usuarios consideran cotidianas.
Los códigos QR no son inseguros por naturaleza.
El problema aparece cuando se utilizan para ocultar destinos fraudulentos y crear una falsa sensación de legitimidad.
A medida que los ciberdelincuentes combinan documentos profesionales, páginas clonadas y técnicas de robo de sesiones, las empresas necesitan prestar atención tanto al comportamiento de los empleados como a la infraestructura utilizada en los ataques.
La lección principal es sencilla: un código QR no debería recibir más confianza que cualquier otro enlace desconocido.